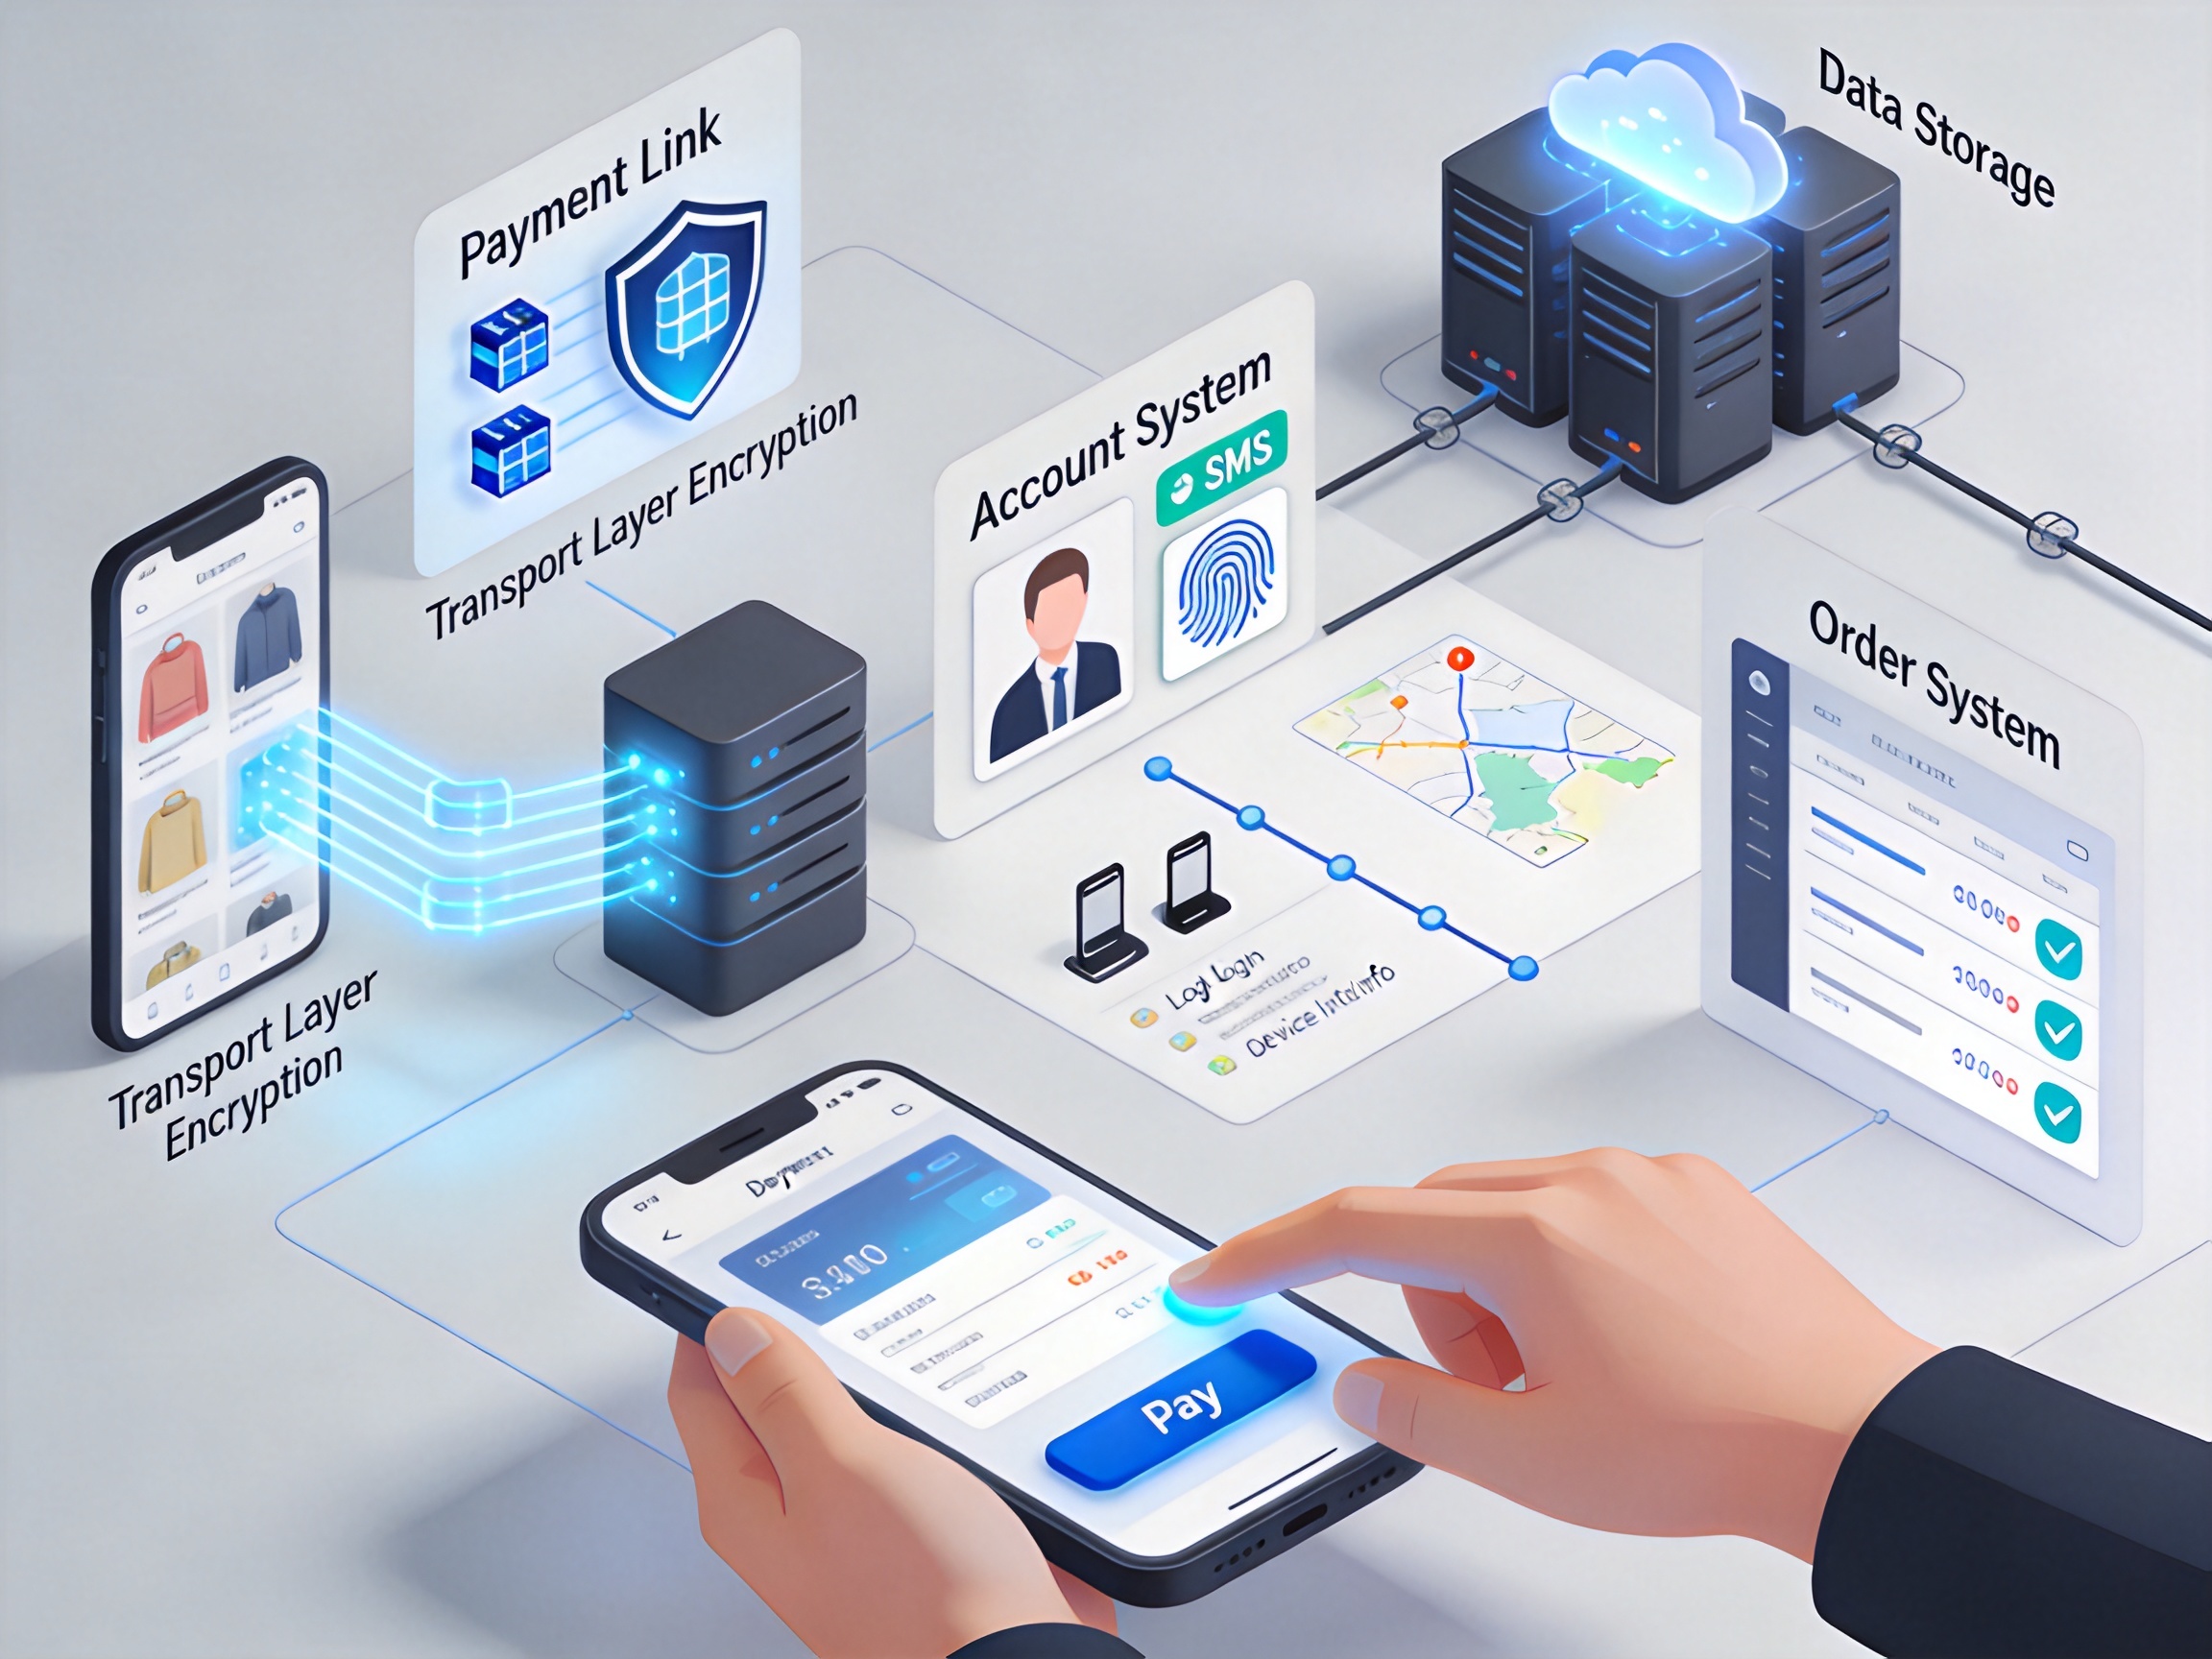
在电商交易中,用户从浏览商品到完成支付,往往只需几十秒,但这一过程背后涉及支付链路、账户体系、订单系统和数据存储等多个环节。任何一个环节出现疏漏,都可能影响资金安全与个人信息安全。近年来,围绕支付安全、数据隐私、风控和合规的系统化防护,已成为电商平台技术建设的基础组成部分。
支付安全是电商安全防护中最受关注的环节。用户在支付时输入的银行卡号、支付密码、验证码等信息,一旦在传输或存储过程中被截获,可能带来直接资金损失。因此,支付链路通常需要采用传输层加密,确保数据在客户端与服务器之间传输时不被窃听或篡改。同时,支付请求需要具备防重放能力,避免同一笔支付指令被恶意重复提交。对于平台而言,支付安全不仅是技术问题,也涉及与支付机构、银行等外部系统的对接规范,任何一方出现短板都可能影响整体安全水平。
与支付安全紧密相关的是账户安全。电商平台通常通过密码、短信验证码、生物识别等方式确认用户身份。为了降低账号被盗用的风险,系统会结合登录地点、设备信息、操作习惯等维度判断异常行为。例如,当同一账号在短时间内从不同城市登录,或在新设备上发起大额支付时,系统可能要求额外验证。这类机制并不一定直接阻止交易,而是通过增加验证步骤,为真实用户争取确认时间,同时提高攻击者的操作成本。
数据隐私保护则贯穿电商业务的全流程。用户在注册、下单、收货和售后过程中,会留下手机号、收货地址、消费记录等信息。这些数据既是平台提供服务的基础,也是需要严格保护的对象。实践中,平台通常遵循最小必要原则,只收集完成交易所必需的信息,并对敏感字段进行加密存储或脱敏展示。例如,在客服系统中,用户的完整手机号可能被部分隐藏;在数据分析场景中,个人信息需要经过处理后再用于统计。数据隐私保护的目标,是在满足业务需求的同时,减少个人信息被滥用或泄露的可能。
风控体系是连接支付安全与数据隐私的重要防线。电商平台面临的风险包括盗刷、虚假交易、恶意退款、刷单、薅羊毛等。风控系统通过规则引擎和模型分析,对每一笔交易进行实时评估。规则可以基于金额、频次、设备、IP地址等维度设定,模型则可以从历史数据中学习异常模式。当风险评分超过阈值时,系统可能采取拦截、人工审核或二次验证等措施。风控的关键在于平衡安全与体验:过于宽松会纵容风险,过于严格则可能误伤正常用户。因此,风控策略需要持续调整和验证。
合规是电商安全防护的制度基础。随着个人信息保护相关法律法规的完善,平台在收集、使用、存储和共享个人信息时,需要明确告知用户并取得相应授权。同时,支付业务涉及金融监管要求,平台需要与持牌机构合作,确保资金流转符合规定。合规不仅意味着满足监管检查,也意味着在发生安全事件时,平台具备可追溯、可审计的能力。对于普通用户而言,合规带来的直接感受可能是更清晰的隐私政策、更明确的授权选项和更便捷的账号管理功能。
从技术实现看,电商安全防护并非单一产品能够解决,而是需要覆盖客户端、网络、服务器、数据库和运营管理等多个层面。客户端需要防止恶意篡改和自动化攻击;网络层需要抵御流量攻击和中间人窃听;服务器和数据库需要做好访问控制和漏洞管理;运营管理则需要建立安全意识和应急响应流程。这些措施相互配合,才能形成相对完整的防护体系。
对于普通访客来说,理解这些机制有助于在日常购物中形成更好的安全习惯。例如,避免在公共网络下进行大额支付,定期检查账号登录设备,谨慎授权第三方应用访问个人信息。电商平台的安全能力也在持续演进,支付安全、数据隐私、风控和合规之间的协同,正在成为行业共同面对的基础课题。